
Coinbase 後量子ビットコインアップグレード構想
執筆:David Christopher、Bankless
編訳:Saoirse、Foresight News
10月21日、ブライアン・アームストロングは、コインベースが量子コンピュータ攻撃に対抗し、ビットコインの安全性を強化するための最新の考えを共有しました。
関連の準備作業は今年の1月に始まりました:コインベースは独立した量子顧問委員会を設立し、委員会のメンバーにはスコット・アーロンソン、ダン・ボーネ、ジャスティン・ドレイクなどの暗号学研究者が含まれています。同年7月、コインベースはブラックロック、フィデリティ、ストラテジーなどの機関と共同でビットコインセキュリティアライアンスを設立し、今後3年間で1500万ドルをビットコインの安全性研究に投資することを約束しました。現在、コインベースは量子耐性ビットコインを構築するための全体的な構想を完全に説明しており、新しいアドレス、署名スキーム、既存資産の移行スキームを含んでいます。
設計可能な反復アップグレードの基盤スキーム
コインベースの核心理念:ビットコインを保存するアドレスコンテナと、資産を解除するための署名メカニズムを分離すること。アドレスコンテナはビットコインを保存するために使用され、署名メカニズムは資産の解除方法です。
現在、長期的にどの量子耐性署名スキームが最高の安全性と実用性を兼ね備えているかを予測できる人はいません。したがって、コインベースは、さまざまな署名アルゴリズムに対応できるアドレスの設計を希望しています。後で暗号学的スキームを変更する際に、アドレスシステム全体を再開発する必要はありません。
コインベースは2つの代替技術ルートを提案しています:BIP-360(P2MR)、このアップグレード草案は新しいビットコインアドレスを導入し、量子攻撃の露出リスクを低減します;もう一つのスキームはP2TRv2で、このアドレス構造は量子耐性署名をサポートします。
どちらのスキームもコインベースが追求する柔軟性を満たしていますが、単独で使用するには完全な解決策とは言えません。特にBIP-360は、量子耐性署名をサポートするために追加のアップグレードが必要です。
コインベースは混合アドレスの構想も提案しています:ユーザーは既存の署名を使用することも、量子耐性署名を使用して同じ資金を支出することもできます。しかし、このスキームには短所があります:古い署名方式がまだ使用可能である限り、この資金は依然として量子攻撃の脅威にさらされます。混合アドレスは一時的な手段としてのみ機能し、長期的な解決策ではありません。
適合する署名アルゴリズムの選定
アドレス設計が柔軟性を持つべきという核心原則を確定した後、次の重要な問題は、ビットコインがどの量子耐性署名アルゴリズムを選択すべきかです。
コインベースは4つの候補スキームを挙げています:
· ML-DSA:格子暗号に基づき、標準化が完了しており、総合的なパフォーマンスが均衡しています;欠点は署名データのサイズが大きいことです。
· SLH-DSA:同様に標準化されており、成熟したハッシュ関数に基づいて構築されています;署名サイズはML-DSAよりも大きいです。
· FN-DSA(Falcon):署名サイズが小さいですが、安全な実装の難易度が高く、まだ標準化が完了していません。
· SHRINCS:ビットコイン専用に設計された実験的なスキームで、署名サイズは小さいですが、鍵管理に対する要求が非常に厳しいです。
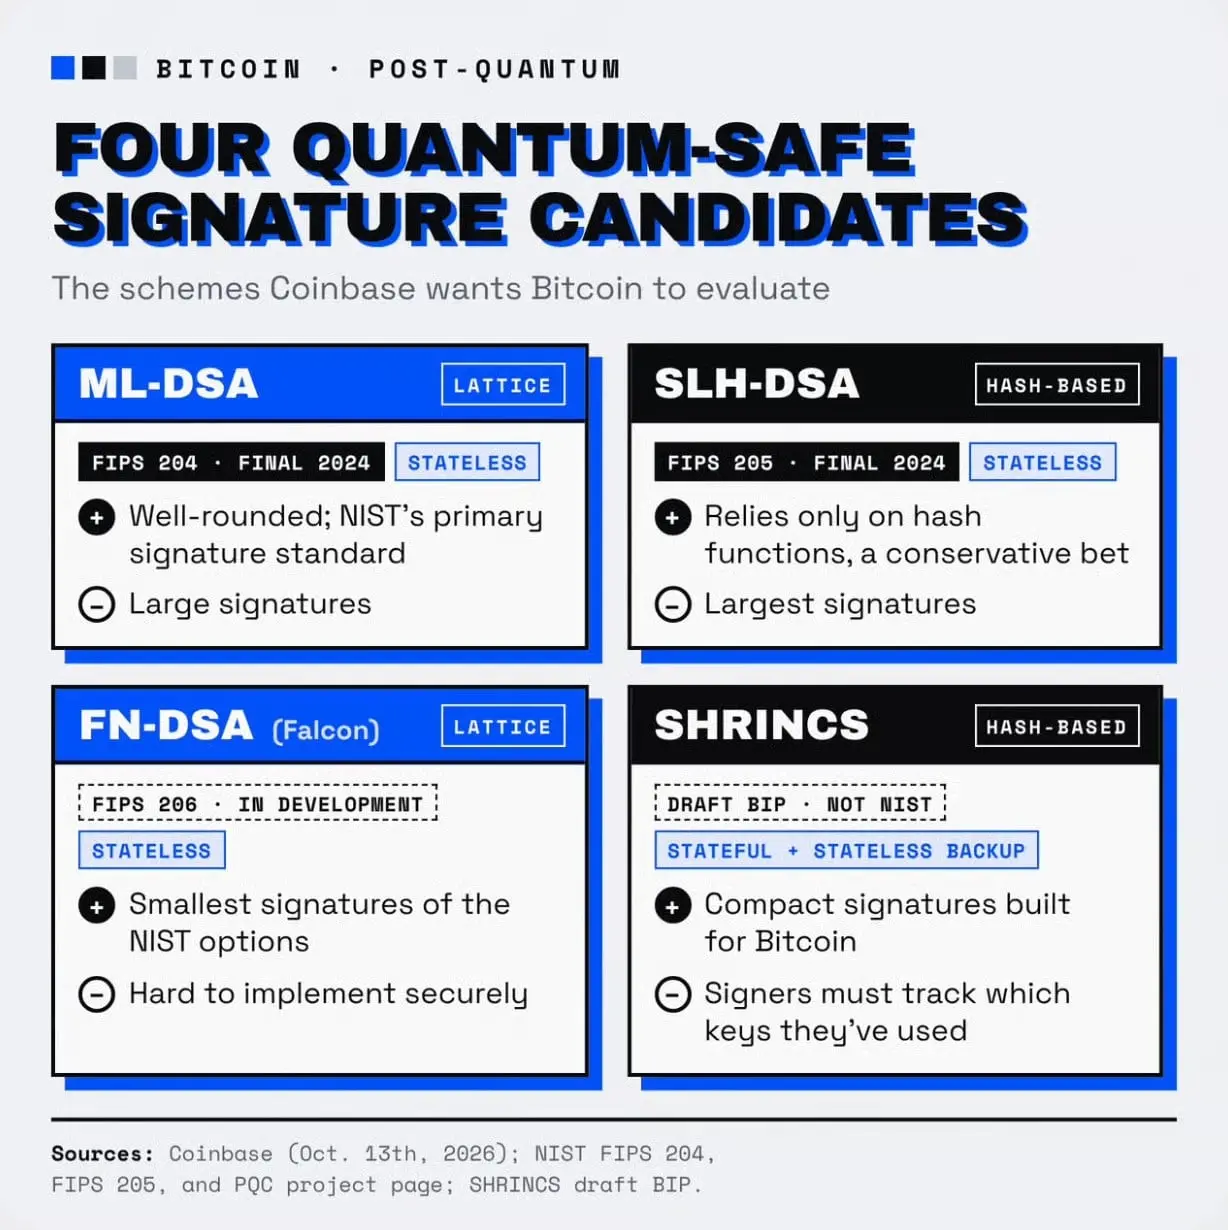
コインベースが提案するビットコイン評価の4つの量子耐性署名候補アルゴリズム:格子に基づくML-DSA、FN-DSA(Falcon)、ハッシュに基づくSLH-DSA、SHRINCSは、それぞれ署名サイズ、実装の難易度、NIST標準の有無において利点と欠点があります。
スキームの選択における最大の矛盾は署名サイズから来ています。量子耐性署名のデータ量は、ビットコインが現在使用している署名よりもはるかに大きく、より多くのブロックスペースを占有し、ネットワークの取引スループットを低下させ、取引手数料を引き上げる可能性があります。
したがって、コインベースは、安全性、使用コスト、処理速度、ハードウェアウォレットの互換性、高リスクビットコイン資産の移行サイクルなど、さまざまな観点から異なるスキームを評価することを提案しています。
考慮すべきもう一つの要素は、鍵管理モデルです。
状態付き署名:ユーザーが各署名鍵の使用履歴を記録する必要があります。古いウォレットのバックアップから復元した場合、誤って鍵を再利用すると、攻撃者が署名を偽造し、資産を盗むことができます。リスクが存在するのに、なぜ考慮する必要があるのでしょうか?利点は効率です。状態付き署名のサイズは小さくすることができ、低い手数料を維持する可能性がありますが、リスクは増加します。したがって、コインベースはビットコインが同時に無状態署名をサポートすることを提案しています。鍵の使用状況を追跡する必要はありません。
さらに、コインベースは署名スキームが機関の保管サービスプロバイダーに適合することを望んでいます。多くの機関の保管業務はマルチシグネチャ構造を採用しており、秘密鍵は複数のサーバーに分割して保存されます。一部の格子暗号スキームはこのような構造により適合し、互換性も重要な評価基準です。
もちろん、コインベース自身には商業的な考慮もあります。ビットコインの規模が最も大きい保管機関の一つとして、彼らはアップグレードスキームが自社の安全基盤と互換性があることを望んでいます。しかし、機関は大量のビットコインを保有しており、彼らのニーズはビットコインエコシステム全体にとっても無視できません。
段階的に資産移行を進める
署名スキームを選定した後、コインベースの目標は、ビットコイン資産を徐々に量子耐性アドレスに移行するための明確なロードマップを策定することです。
スキームは5つの潜在的な実施段階を計画しています:
· 早期試用段階:ユーザーが自発的に資産を量子耐性アドレスに移転することを許可します。
· 混合アドレス段階:混合アドレスを有効にし、従来の署名と量子耐性署名の両方を互換性を持たせ、スムーズな移行を実現します。
· 安全な移行段階:転送時に公開鍵を隠す技術手段を探求し、量子攻撃の露出面を縮小します。
· 新しいルールの実施段階:安全上のリスクがある古いアドレスへの転送を段階的に制限し、最終的には古いアドレスからの資産支出を禁止します。
· 最終的な締めくくり段階:古いアドレス内の残余資産の処分ルールを策定し、移行の締切を設定する、資産を凍結する、取引限度を制限する、または資産回復メカニズムを構築するなどの選択肢があります。
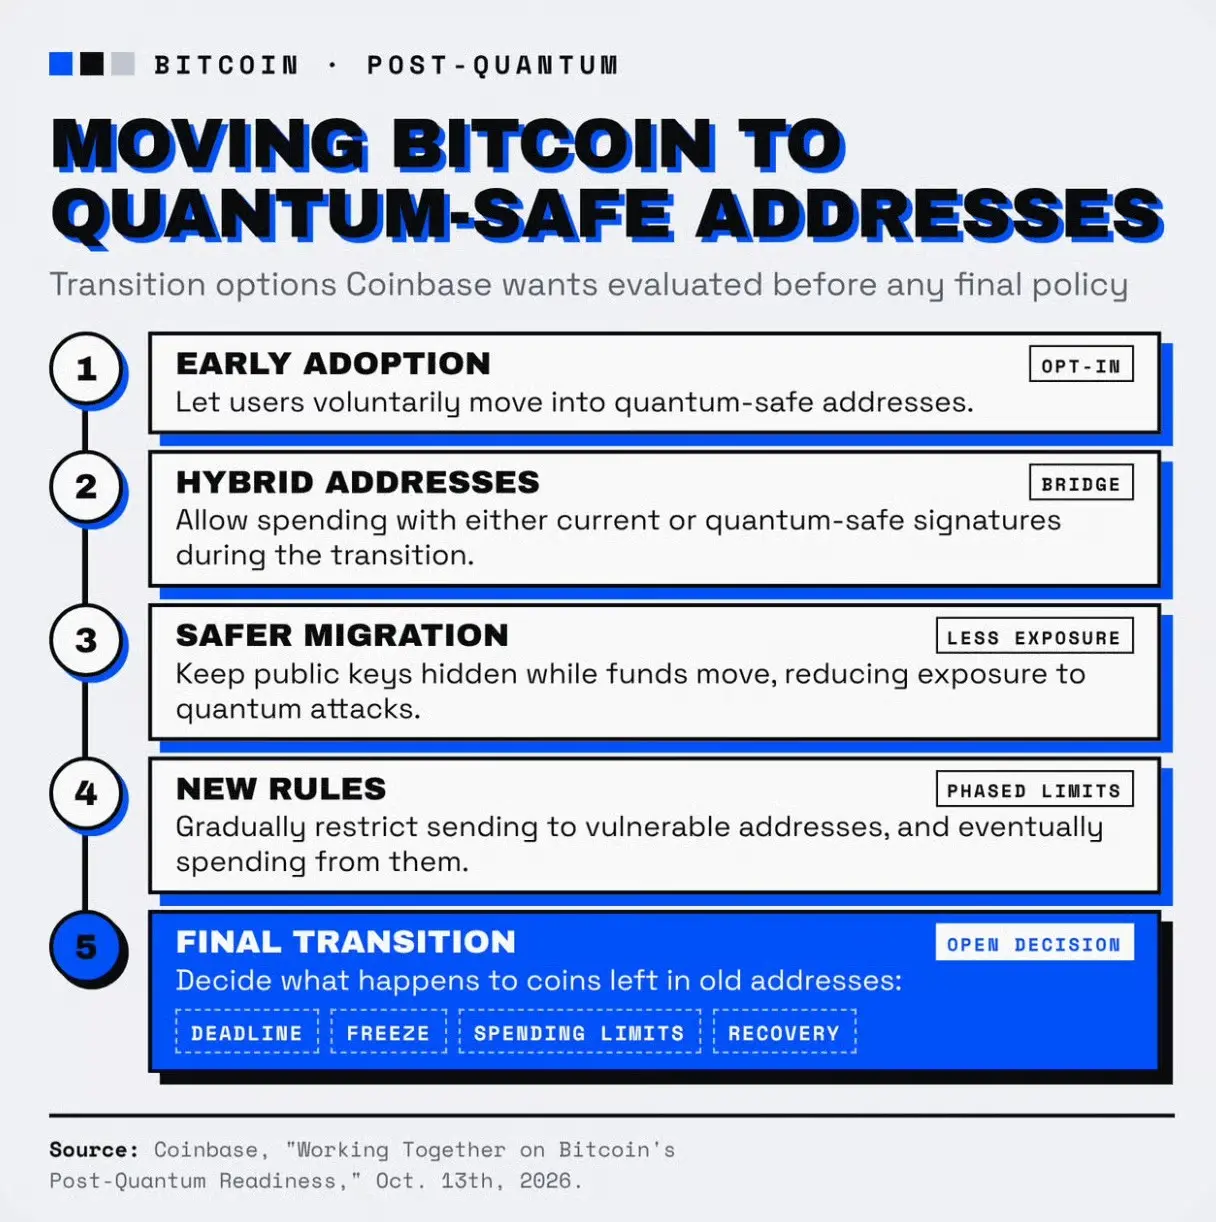
コインベースが提案するビットコインを量子耐性アドレスに移行するための5つの段階の代替スキーム:ユーザーの自発的なアップグレード、混合アドレスへの移行、リスクを低減するための公開鍵の隠蔽、古いアドレスの制限、最後に古いアドレスの資産処分方法の決定。
コインベースはまだ最終的なスキームを決定していません。現段階での最優先事項は、さまざまなスキームの実現可能性を評価することです。未アップグレードのウォレットやノードとの互換性を含め、最終的なスキームを決定するための基礎とします。
着実に休眠および紛失したビットコインを処理する
次に最も議論を呼ぶテーマは、長期間静止しているビットコインをどのように処理するかです。
数百万枚のビットコインが公開鍵が漏洩した古いアドレスに保管されており、その中には中本聡が掘り出したブロック報酬が含まれています。一部は長期保有者に属し、他の一部は永久に失われている可能性があります。
このような資産は量子攻撃の主要なターゲットです。誰かが高性能な量子コンピュータを秘密裏に開発すれば、業界全体がリスクに気づく前にこれらのビットコインを盗む可能性があります。
コインベースは直接的に凍結または強制回収を主張せず、放置することも推奨していません。むしろ、休眠コインの問題と署名のアップグレードを別々に議論することを提案し、休眠ビットコインに関する意見の相違が全ユーザーの量子安全アップグレードプロセスを妨げることを避けます。
資産回復メカニズムを構築する場合、コインベースは2つの厳格な前提条件を提案しています:
· メカニズム自体は量子耐性を持つ必要があります:攻撃者は漏洩した公開鍵だけでは、この回復メカニズムを利用して資産を盗むことができません。
· 様々な極端なシナリオをカバーする必要があります:保有者が回復証明書を失った場合、システムが高負荷の場合、ユーザーが締切を逃した場合などに対する対応策を用意する必要があります。
要するに、コインベースはこの提案を公開討論の参考資料と見なしており、最終的な実施計画ではありません。どの企業や開発者もビットコインの発展方向を一方的に決定することはできず、エコシステム全体で合意に達する難しさは、暗号学技術の開発そのものの難しさを超えています。