
暗号業界のセキュリティロジックが完全に書き換えられた
著者:谷昱,ChainCatcher
もし過去数年、暗号業界が最も恐れていたのがブロックチェーンのスマートコントラクトにおけるバグであったなら、今、プロジェクト側がもっと心配すべきことは、ある従業員が一見正常なオンライン面接やパートナー会議に参加し、安全でないソフトウェアをダウンロードしているかもしれないということです。
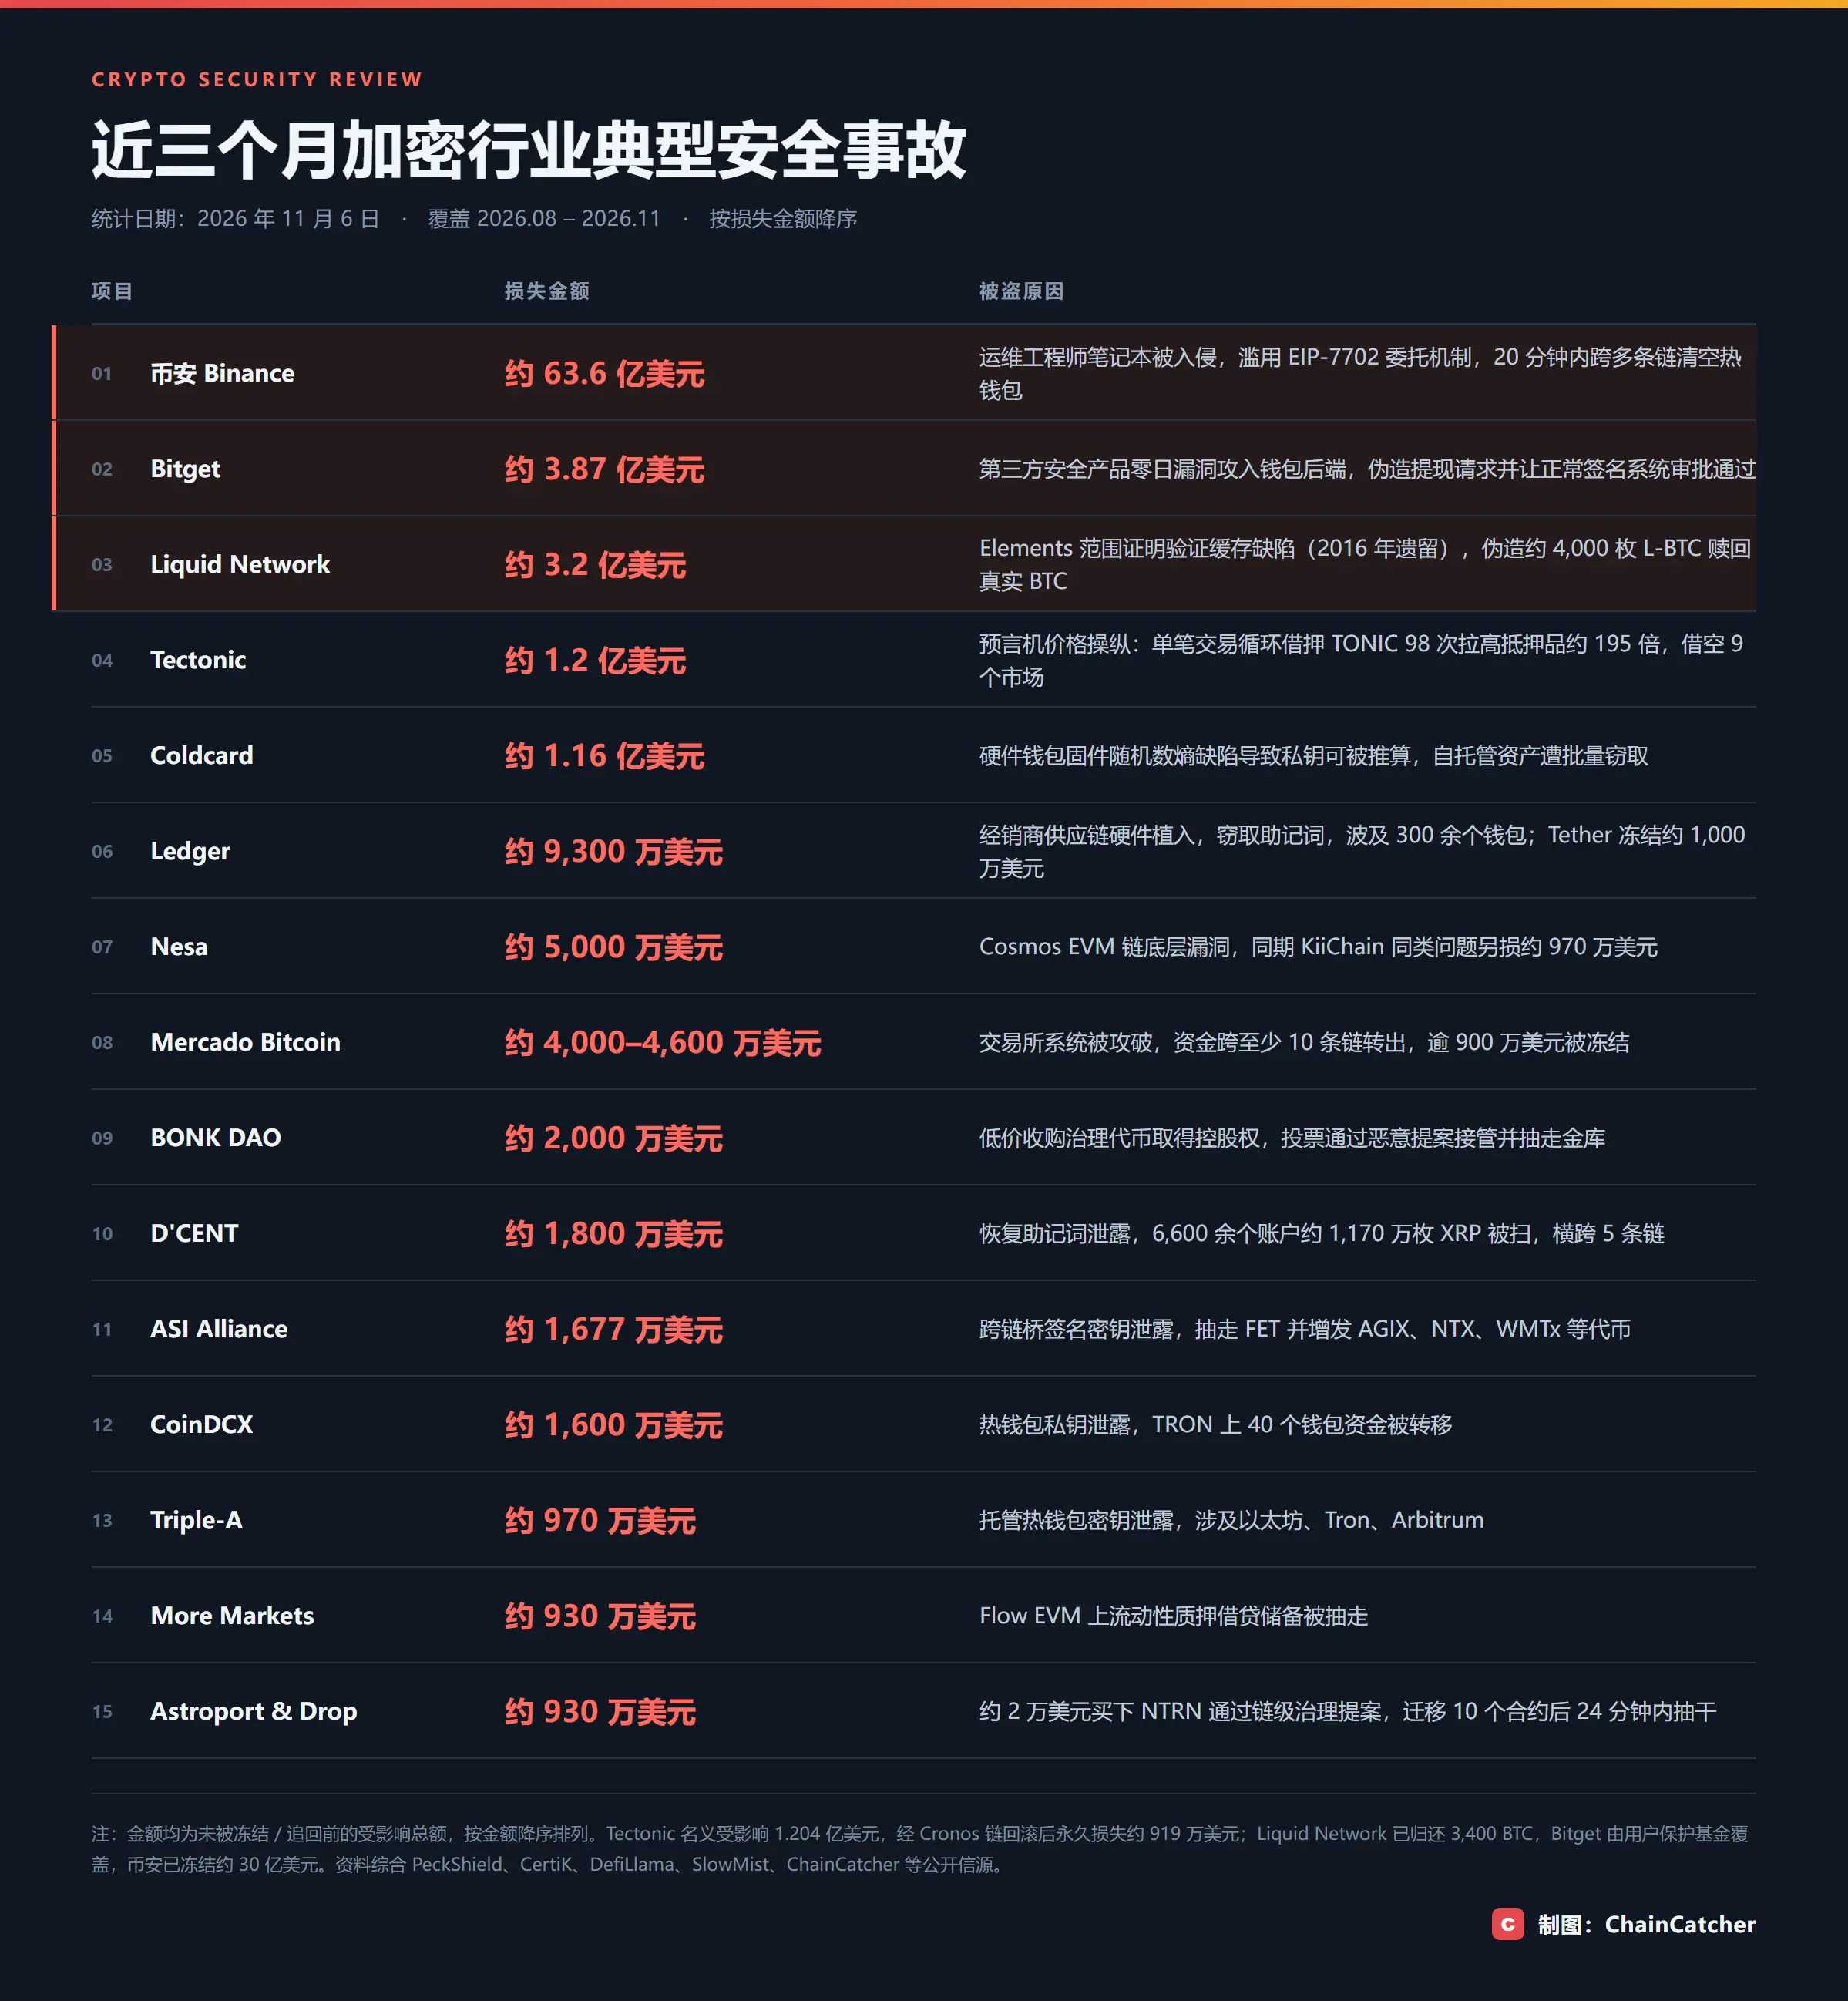
10月29日、世界最大の暗号通貨取引所Binanceが前例のないセキュリティ事件に直面しました。攻撃者は多段階の浸透を通じて、最終的に取引所内部のウォレット署名システムを制御し、約634億ドル規模のデジタル資産に影響を与えました。
この攻撃は、従来の意味でのスマートコントラクトの脆弱性を利用したものではありません。Binanceが11月3日に発表した初期調査報告によれば、攻撃者は以前に偽の採用面接、マルウェア、侵害された従業員のデバイス、内部AIツールを通じて、コアシステムへのアクセス権を段階的に取得しました。
さらに注目すべきは、これは孤立した事件ではないということです。
9月、Bitgetは約3.875億ドルのセキュリティ事件に遭遇し、攻撃者は重要なウォレットインフラのバックエンドシステムに侵入し、承認制御を回避して資産移転を完了しました。10月、Ledgerの一部の東南アジアの流通チャネルから流出したハードウェアウォレットには悪意のあるコンポーネントが埋め込まれ、ユーザーの資産が盗まれました。今年上半期には、Kelp DAOやDrift Protocolなどのプロジェクトも数億ドル規模の攻撃に遭遇しました。
スマートコントラクトから中央集権的取引所、従業員のコンピュータからハードウェアウォレットのサプライチェーンまで、暗号業界は全産業チェーンを覆うセキュリティの包囲攻撃に直面しているようです。
一、損失が最も大きい脆弱性は、もはやコードの中にはない
暗号業界が誕生してからの最初の十数年、暗号業界が「セキュリティ」について語る際、ほとんどの場合「チェーン上のスマートコントラクトに脆弱性があるかどうか」について話していました。これはブロックチェーン技術の根本に関わることですが、今や大部分の攻撃と破壊はスマートコントラクトの外部から来ています。
CertiKの上半期報告によれば、損失が最も大きいカテゴリーはウォレット侵入で、33件、4.44億ドル、平均して1件あたり1300万ドルを超えています。フィッシングが第二位で、63件、3.66億ドルです。コードの脆弱性は204件発生しましたが、損失の11.5%に過ぎません。
「私が最も注目しているのは総額ではなく、損失の形です。」CertiKの共同創設者兼CEOである顧榮輝は『フォーブス』のインタビューで語りました。上半期の損失のほぼ半分がKelp DAOとDrift Protocolの2件に集中しており、合計約5.77億ドルで、「これら2件は運営とインフラのレベルでのミスに起因しており、従来の意味でのコードの脆弱性ではありません。」
彼の説明は非常に直接的です:「コードの中で脆弱性を探すよりも、キー管理、多署名ガバナンス、運営インフラを攻撃する方が、はるかに高いリターンがあります。」
この道筋は今月繰り返し示されました。Ledgerの問題はチップにあるのではなく、ディストリビューターにあります------デバイスがユーザーの手に渡る前に悪意のあるコードが埋め込まれていました。Ngraveの問題はウォレットにあるのではなく、プッシュ通知の供給業者がハッキングされ、その後フィッシングが行われました。Polymarketの問題は自社のシステムにあるのではなく、イギリスのウェブサイトパフォーマンス監視業者のスクリプトにあります。Bloom Tradingの問題は第三者モジュールのリモートコード実行の脆弱性にあります。10月31日には、少なくとも12から15のDeFiサイトのドメインが同じバッチのDNSハイジャックで偽のサイトに変更されました。
ガバナンスも例外ではありません。X100はフラッシュローンを使ったガバナンスの乗っ取りにより485万ドルを奪われました。Hifi FinanceはTornado Cashに資金提供されたアドレスから悪意のある提案を提出され、約100万ドルの損失を被りました。Yapeswapのガバナンス攻撃はさらに単純で------法定人数がゼロに設定されていました。
データは攻撃の形態の移行方向を明らかにしています。TRM Labsのグローバル政策責任者であるAri Redbordは、インフラとキーに対する攻撃は全体の事件の15%に過ぎませんが、76%の損失を引き起こしていると指摘しています。
しかし「お金がどこから失われたか」よりも厄介なのは、失った後です。ほとんどのプロジェクトにとって、一度攻撃を受けると、ユーザーと市場の信頼は取り戻すことが難しく、老舗の有名プロジェクトでさえ例外ではありません。
昨年11月、Balancerはv2の組み合わせ可能な安定プールの丸め誤差により、30分足らずで1.28億ドルを失い、6つのチェーンに関与しました。今年8月、このかつて70億ドルを管理していた老舗プロトコルは段階的に停止を発表しました。チームは公開書簡で、脆弱性が発生してからほぼ1年が経過し、彼らはそれが後続の採用率に与える影響を過小評価していたことを認めました。その後のすべての協力コミュニケーションは、その脆弱性の説明から始まる必要があり、その結果、意思決定のサイクルが長くなり、協力の規模が小さくなりました。
一度の脆弱性の代償は、盗まれたその一筆だけではありません。問題が続きます:それほど明確な代償があるのに、なぜ防線は厚くならないのでしょうか?
二、技術は進歩しているが、攻撃はさらに速く走っている
このような厳しい状況は、考えさせられます:技術が進歩するにつれて、暗号業界はますます安全になるはずなのに、なぜ逆にますます不安全になっているのでしょうか?
AIはその中で最も注目すべき要素です。過去1年、AIの発展は目覚ましく、さまざまなモデルが登場し、無数の暗号会社が日常業務にAIを取り入れる中、ハッカー集団はAIをより巧みに利用しています。
マイクロソフトは10月29日の評価で、追跡している8つの北朝鮮のハッカー組織のうち、すでに3つがAIを日常の行動に取り入れ、さらに4つが迅速に使用範囲を拡大していると述べています。彼らは生成モデルを用いて大量に採用会社を偽造し、面接の台本をカスタマイズし、さらには直接脆弱性の発掘を支援しています。
慢雾の創設者である余弦は一例を挙げました:Moonwellが178万ドルを盗まれた際、問題のコードには「Co-Authored-By: Claude Opus 4.6」というマークが付いていました------AIによって生成され、直接生産環境に統合されたものです。
セキュリティ研究者のStacy Muurは率直に言います:「暗号のセキュリティは完全に終わりました」、「私たちはかなり深刻なサイバーセキュリティの軍拡競争に突入しています。」Banklessの共同創設者であるRyan Sean Adamsは、AIがハッカーに「暗黒の超能力」を与えていると警告し、「私たちに残された時間はあまりありません。」CZも「AI業界は現在、攻撃能力に先行して防御能力を提供することができていない」と述べ、業界は「AIを使ってAIに対抗する」しかないとしています。
さらに先端的なリスクはエージェントです。顧榮輝の判断はこうです:「ウォレットアクセス権を持つAIエージェントは、本質的に新しい高権限のキー保持者です。違うのは、その意思決定プロセスが外部からの入力によって操作される可能性があり、これらの異常な人間は察知できるかもしれませんが、十分な安全制約のないエージェントは必ずしも認識できるわけではありません。」CertiKは6月に一つの雛形を記録しました:著名なアービトラージボットJaredFromSubwayが攻撃者によって展開された偽のアービトラージプールに誘導され、自動的に悪意のある契約を承認し、約750万ドルの損失を被りました。
しかし、すべてをAIに帰することは、もう一つの答えを見逃すことになります。業界のセキュリティ投資の構造的不足も核心的な要因の一つです。暗号プロジェクトは一般的にマーケティングに重きを置き、安全性を軽視し、監査報告はしばしばチェーンアップグレード後に迅速に無効になります。「監査を見て、TVLをチェックし、APYを比べる」という怠惰な選別ロジックは完全に破綻しています。
DragonflyのパートナーであるHaseeb Qureshiの観察は別の視点を提供します:2026年のDeFiの盗難額は年換算で約18.9億ドルで、2025年よりも低く、攻撃の数は増加していますが、単発の規模はより早く減少しています------攻撃者はより小規模なプロトコルや廃棄プロジェクトに移行しています。なぜなら、大規模なプロトコルはより多くの強化を完了しているからです。これは、脅威が小さくなったのではなく、防御リソースが高度に不均衡であることを示しています:トップ機関は資本を使って防線を築き、ロングテールプロジェクトは裸で走っているのです。
防御リソースの不均衡はその一側面に過ぎず、もう一側面の敵はそもそもスタートアップのコスト構造に従って行動しておらず、国家機関の形で運営されている北朝鮮のハッカーです。
Chainalysisの統計によれば、北朝鮮に関連するハッカーは2025年に約20.2億ドルを盗み、これまでの累計は約67.5億ドルです。これは散兵の集まりではなく、国家予算を持ち、忍耐強く、月単位で計画を立てる行動体系です------国連の専門家グループの報告は、暗号の盗難を北朝鮮の弾道ミサイルや核兵器開発資金と結びつけています。攻撃者が国家行為者であり、防御側がスタートアップである場合、この戦争の性質はすでに変わっています。
さらに、新しい基準が新たな攻撃面を生み出しています。Binanceの事件では、攻撃者はEIP-7702アカウント抽象化の権限メカニズムを利用し、ホットウォレットが実行ロジックを悪意のある契約に委任しました------革新が一歩進むごとに、攻撃面は広がります。
防線を補うべき場所はますます増えており、補えるウィンドウは、しばしば事件が発生した後にしかありません。
**三、**業界は「セキュリティ」を再度議論する
Binanceの11月3日の初期調査報告は、自らの恥をさらけ出し、ハッカーが社会工学攻撃を展開する具体的な方法を詳細に開示しました。報告書では、2026年以降、Binanceのセキュリティチームが57件の北朝鮮に関連する疑わしいネットワーク脅威を検出し、阻止したことも明らかにされました。手法は偽の採用、人気の開発ツールに偽装したマルウェア、改ざんされたソフトウェアパッケージ、偽のビデオ会議アプリまで多岐にわたります。
業界の議論はすぐに「誰がやったのか」という問題から、別の問題に移行しました:従業員が騙され、一台のコンピュータが失われた後、どのような防線が損失の拡大を防ぐことができるのか。同様の問いは今月の他の事件にも適用されます------Ledgerのディストリビューター、Polymarketの第三者スクリプト、10月31日のDNSハイジャックのバッチ、入口は自社のシステムにはありません。
CoinExの創設者である楊海坡は、これを三つの本来避けられたミスに帰しています:開発と運用環境が十分に隔離されていないこと、プロダクション操作に第二の検証が欠けていること、署名参加者が独立した検証を行っていないこと。彼の最も鋭い一言は、もし各方面が上流のリクエストを信頼するだけなら、「たとえ多署名構造を採用しても、単一署名と変わらないように見える可能性がある」ということです------これらの対策は複雑な技術を必要とせず、欠けているのは規律です。 AltLayerの創設者であるYQの判断も似ています:この種の攻撃はスマートコントラクトの監査の範囲を超えており、防御者は従業員の端末、内部ツール、プロダクションクラスター間の完全なワークフローを理解する必要があります。
しかし、事故を「いくつかの初歩的なミス」に単純化することも同様に危険です。慢雾の創設者である余弦は、実際に攻撃を受けた後に情報収集、悪意のあるコードの免疫回避、信頼チェーンの利用、横方向の毒盛り、リスク管理の回避がどのように組み合わさるかが見えてくると警告しています。これはAPTプロセスです。「粗雑に見える手段でも、適切なターゲットと作業シーンにおいては、依然として深刻な結果を引き起こす可能性があります。」BitsLabの共同創設者であるLuisはさらに直接的です:ロック画面はすでに植え込まれたデバイスのバックグラウンドマルウェアを防ぐことはできず、攻防コストは本来から不均衡であり、AIはこの非対称性をさらに拡大し続けるでしょう。
二つの派閥は結論において実際には一致している:安全性はもはやオンライン前の監査報告書で提供できるものではない。顧栄輝は、業界が直面しているのは「単一の脆弱性が悪用されるのを防ぐ方法」ではなく、資産の全ライフサイクルをカバーする防護システムであり、どこかの段階が侵入されても損失を局所的に抑える必要があると述べた。于佳寧は、展開前の監査を主とした管理モデルはもはや適応できず、継続的な評価、リアルタイムの監視、緊急対応が常態化したガバナンスに組み込まれる必要があると指摘した。
さらに外側には、この一連の事故の中で唯一良いニュースと呼べる部分がある。FBIは10月31日に攻撃を北朝鮮のTraderTraitor行動に帰属させ、特勤局と国税局刑事調査部と共に数百の関与アドレスを公表し、THORChainノードオペレーター、即時交換プラットフォーム、DeFiプロトコル、ブロックチェーン分析会社に関連取引の遮断を呼びかけた;Tether、Circleなどの発行者は合計約30億ドルを凍結した。一つの取引所が問題を起こすと、業界全体の清算と発行のプロセスが数十時間内に動き出す。
しかし、協力が変えるのは損失後の分配であり、損失が発生する確率ではない。CertiKの統計によれば、上半期に全業界で凍結または返還された資金は1.15億ドルで、13.16億ドルの損失の8.8%を占めている;バイナンスは今回の回収率が驚異的に高いのは、盗まれたのが主にステーブルコインであり、発行者のないビットコインやイーサリアムではなく、攻撃者が約24億ドルを握っているからである。
結語
スマートコントラクトの脆弱性から従業員のデバイスの侵害、第三者サービスプロバイダーの侵入からAI支援の浸透、ガバナンス攻撃から北朝鮮のハッカー組織の長期的な布陣まで、暗号業界は攻撃モデルの深刻な変化を経験している。
AIは攻撃準備コストをさらに低下させ、専門化された攻撃組織は攻撃の規模と持続性を高め続けており、プロジェクト側の長期的な安全投資不足がこれらの攻撃にさらなる機会を生み出している。
あるプロジェクトの出金は迅速に停止される可能性があり、ある異常取引はステーブルコインの発行者によって凍結される可能性があり、ある攻撃はユーザーデータの漏洩や内部システムの権限喪失を引き起こす可能性がある。しかし、これらの出来事は、ほぼすべての暗号プロジェクトが安全境界の制御を失ったことを意味している。
ブロックチェーンは取引記録の改ざんを防ぐことができるが、取引を開始した人が騙されていないことや、取引に署名した鍵が盗まれていないことを保証することはできない。攻撃者がコードを回避し、人や組織に直接攻撃を仕掛け始めると、暗号業界は本当の安全とは何かを再理解する必要がある。
もし過去10年、暗号業界の最も重要な革新が第三者を信頼する必要のない価値移転システムを確立したことであるなら、今後10年、業界は別の問題に答えなければならない:信頼できない参加者が溢れる環境の中で、どのようにしてユーザーの資産と信頼を真に保護するのか?